FAQ⚓︎
Quels sont les gabarits disponibles sur la plateforme Orion ?⚓︎
Information
Les flavors OpenStack (ou gabarit en français) définissent plusieurs paramètres dont le nombre de cœurs et la capacité en mémoire vive et disque, permettant à l'utilisateur de sélectionner le type d'instance qui convient a son besoin.
Les flavors qui sont disponibles par default sur le cloud Orionv2 sont répartis dans différentes "familles", vous pourrez les trouver lister ci-dessous.
Flavor "Specifique":⚓︎
| Name | VCPUs | RAM | Disk (en Go) |
|---|---|---|---|
| m0.c1.r512 | 1 | 512(Mo) | 50 |
Flavor "General purpose":⚓︎
| Name | VCPUs | RAM | Disk (en Go) |
|---|---|---|---|
| m1.c1.r4 | 1 | 4(Go) | 50 |
| m1.c2.r8 | 2 | 8(Go) | 50 |
| m1.c4.r16 | 4 | 16(Go) | 50 |
| m1.c8.r32 | 8 | 32(Go) | 50 |
| m1.c16.r64 | 16 | 64(Go) | 50 |
Flavor "Compute optimized":⚓︎
| Name | VCPUs | RAM | Disk (en Go) |
|---|---|---|---|
| m2.c1.r2 | 1 | 2(Go) | 50 |
| m2.c2.r4 | 2 | 4(Go) | 50 |
| m2.c4.r8 | 4 | 8(Go) | 50 |
| m2.c8.r16 | 8 | 16(Go) | 50 |
| m2.c16.r32 | 16 | 32(Go) | 50 |
Flavor "Memory optimized":⚓︎
| Name | VCPUs | RAM | Disk (en Go) |
|---|---|---|---|
| m1.c1.r8 | 1 | 8(Go) | 50 |
| m1.c2.r16 | 2 | 16(Go) | 50 |
| m1.c4.r32 | 4 | 32(Go) | 50 |
| m1.c8.r64 | 8 | 64(Go) | 50 |
A noter
Si vous avez un besoin de flavor spécifique, en plus de celle offertes par default, il vous faudra faire une demande via Ariane
Quelles sont les images disponibles dans le catalogue ?⚓︎
A noter
Pour vous connecter en ssh a une instance, il vous faudra utiliser l'utilisateur par default lié a son image
| Name | Utilisateur par default |
|---|---|
| AlmaLinux-8.10 | almalinux |
| AlmaLinux-9.7 | almalinux |
| AlmaLinux-10.1 | almalinux |
| CentOS-10 | centos |
| Debian-13 | debian |
| Fedora-42 | fedora |
| Fedora-43 | fedora |
| Rocky-8.10 | rocky |
| Rocky-9.7 | rocky |
| Rocky-10.1 | rocky |
| Ubuntu-22.04-LTS | ubuntu |
| Ubuntu-24.04-LTS | ubuntu |
| Ubuntu-26.04-LTS | ubuntu |
Quelles sont les bonnes pratiques a suivre lorsque vous importez des images dans le catalogue Openstack ?⚓︎
Nous mettons a disposition une liste d'image, mais vous pouvez en ajouter des nouvelle pour les utiliser dans votre projet.
Les images devront respecter les conditions suivantes :
- l'image importé devra être au format RAW pas QCOW2
- l'image ne devra pas être importé en publique, mais privée, pour être uniquement visible dans votre projet
- l'image importé devra supporter cloud-init
Comment bloquer le traffic http/https sur les IP flottante de mes instance ?⚓︎
Vos instance sont joignable sur leur FIP uniquement si les groupes de sécurité le permette (hormis pour les instances du même projet).
A noter
Par défaut, à la livraison d'un projet OrionV2, un groupe de sécurité allow-http et un groupe de sécurité allow-https sera à votre disposition
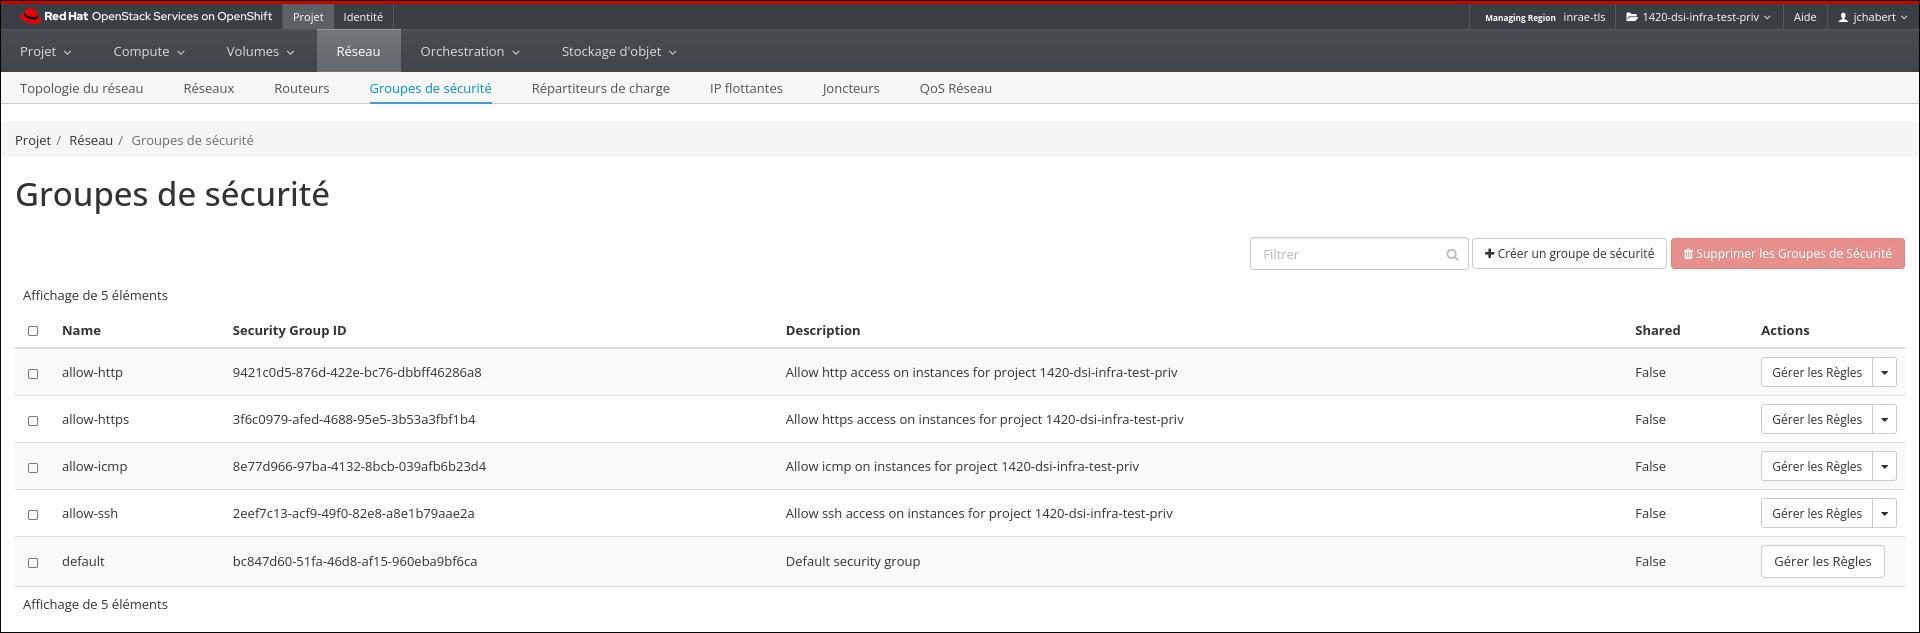
Donc si une machine est joignable en http/https alors qu'elle ne le devrait pas, il faudra regarder du côté de ses groupe de sécurité
Il vous faut retirer la/les groupe(s) qui sont associé a votre instance
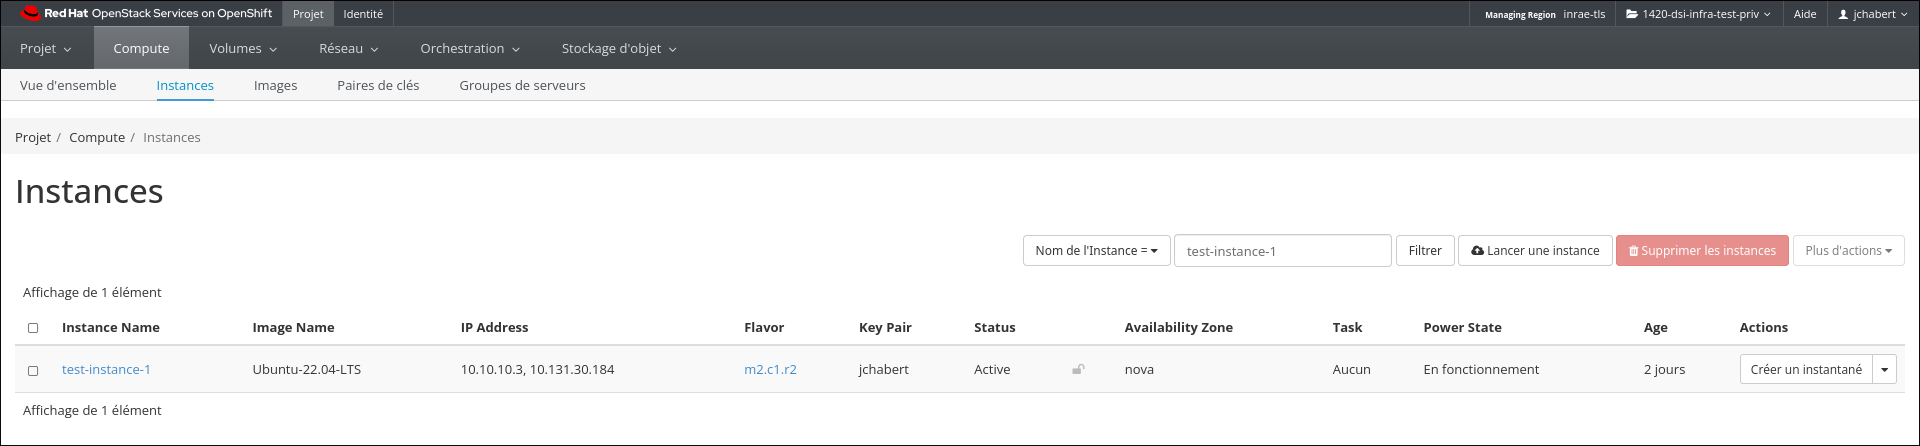
Placer vous dans la section Projet en haut a gauche, puis dans l'onglet Compute et enfin, cliquer sur Instances.
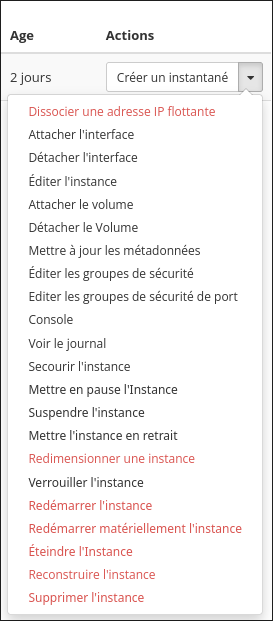
Pour retirer un groupe de sécurité sur une instance, depuis la liste des instance, sélectionner Editer les groupes de sécurité dans le menu déroulant de l'instance.
Appuyer sur le - qui correspond au groupe de sécurité que vous voulez retirer de l'instance dans la colonne de droite
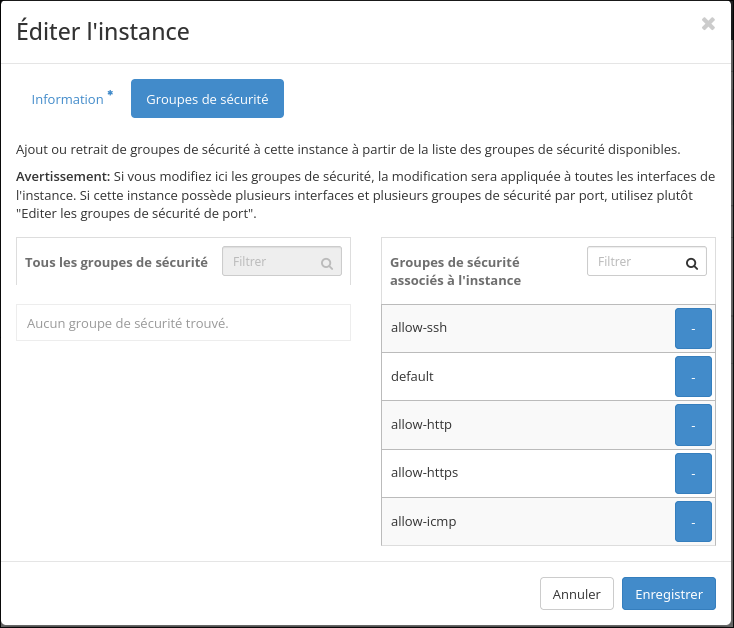
Une fois vos modifications faites, cliquer sur Enregistrer
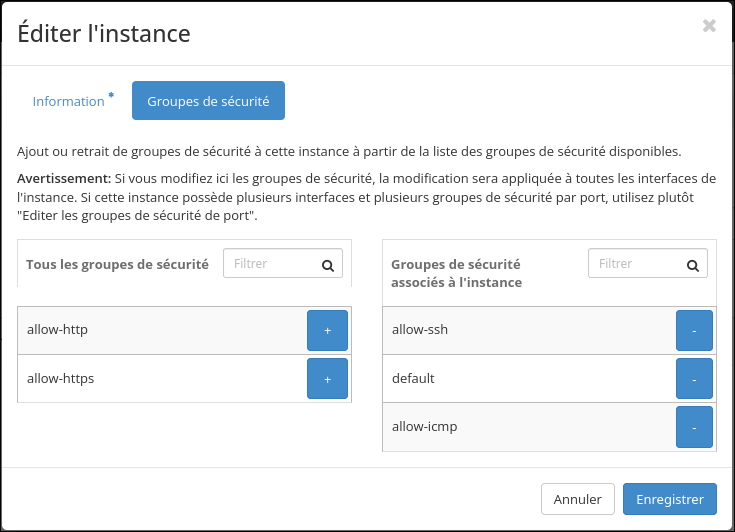
Pour gérer les groupes de sécurités, placer vous dans la section Projet en haut à gauche, puis dans l'onglet Réseau et enfin, cliquer sur Groupes de sécurité.
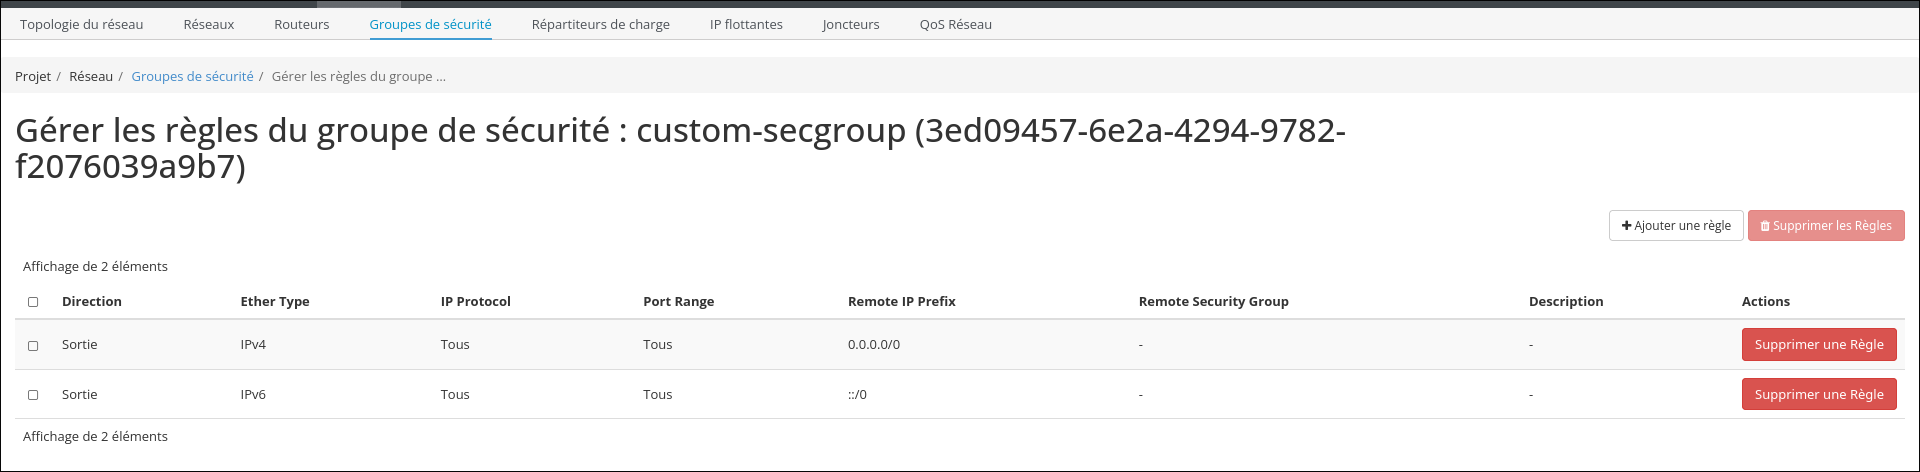
Pour la gestion des règles du groupe de sécurité, choisir Gérer les règles tout à droite de la ligne du groupe de sécurité que vous voulez éditer

Depuis cette fenêtre, vous pourrez gérer les règles de sécurité du secgroup. Par exemple, pour supprimer une règle, choisir Supprimer une règle a la droite de la ligne concernée
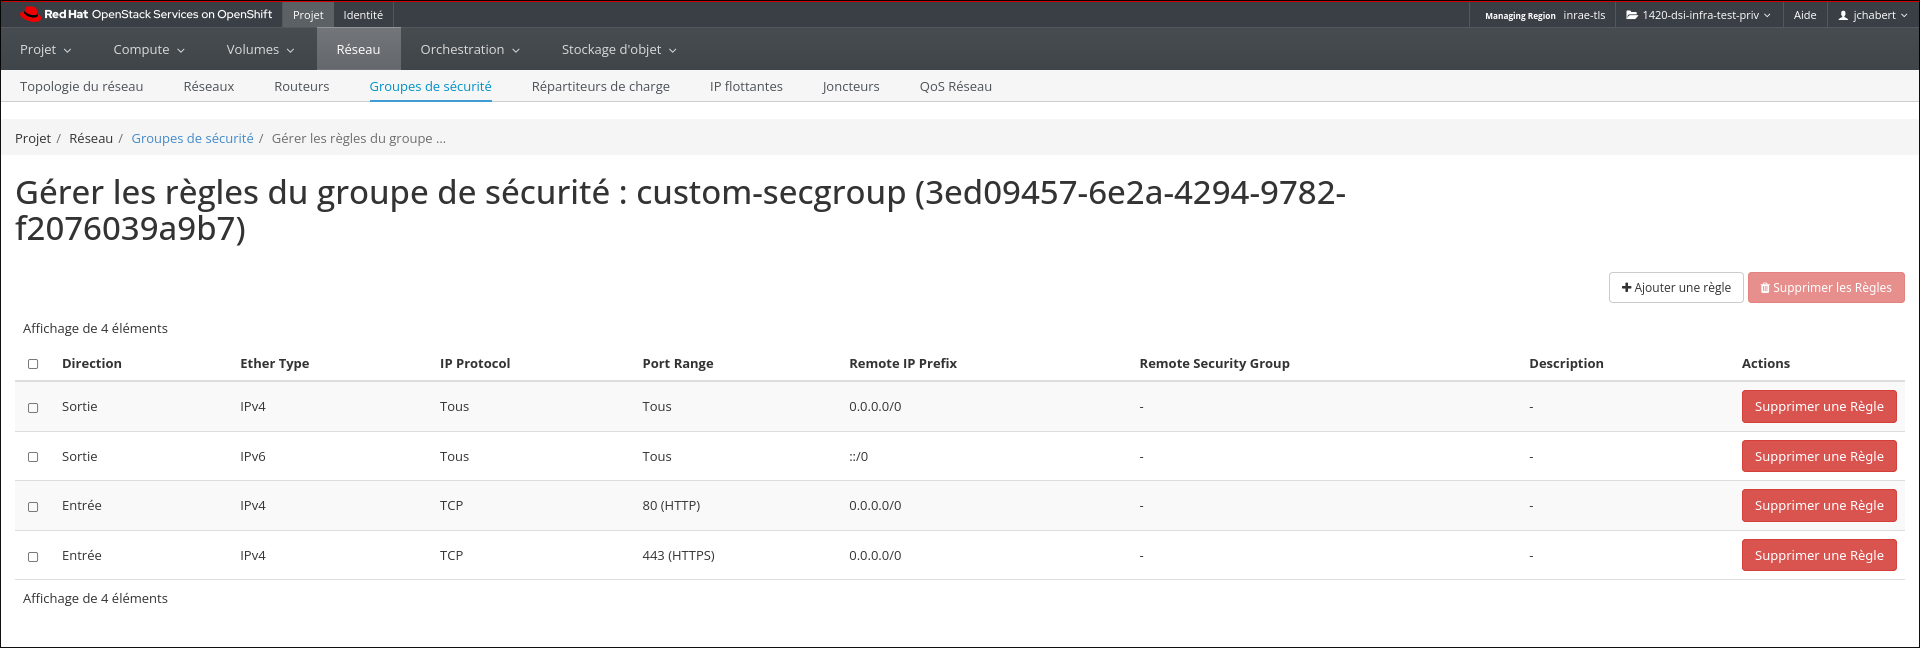
Une fenêtre s'ouvre pour vous demander de confirmer la suppression
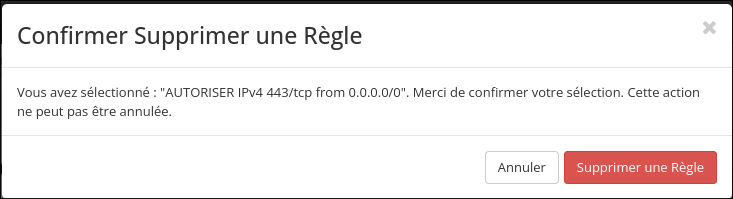
Vous pouvez répéter l'opération jusqu'a supprimer l'ensemble des règles qui concerne les flux http/https
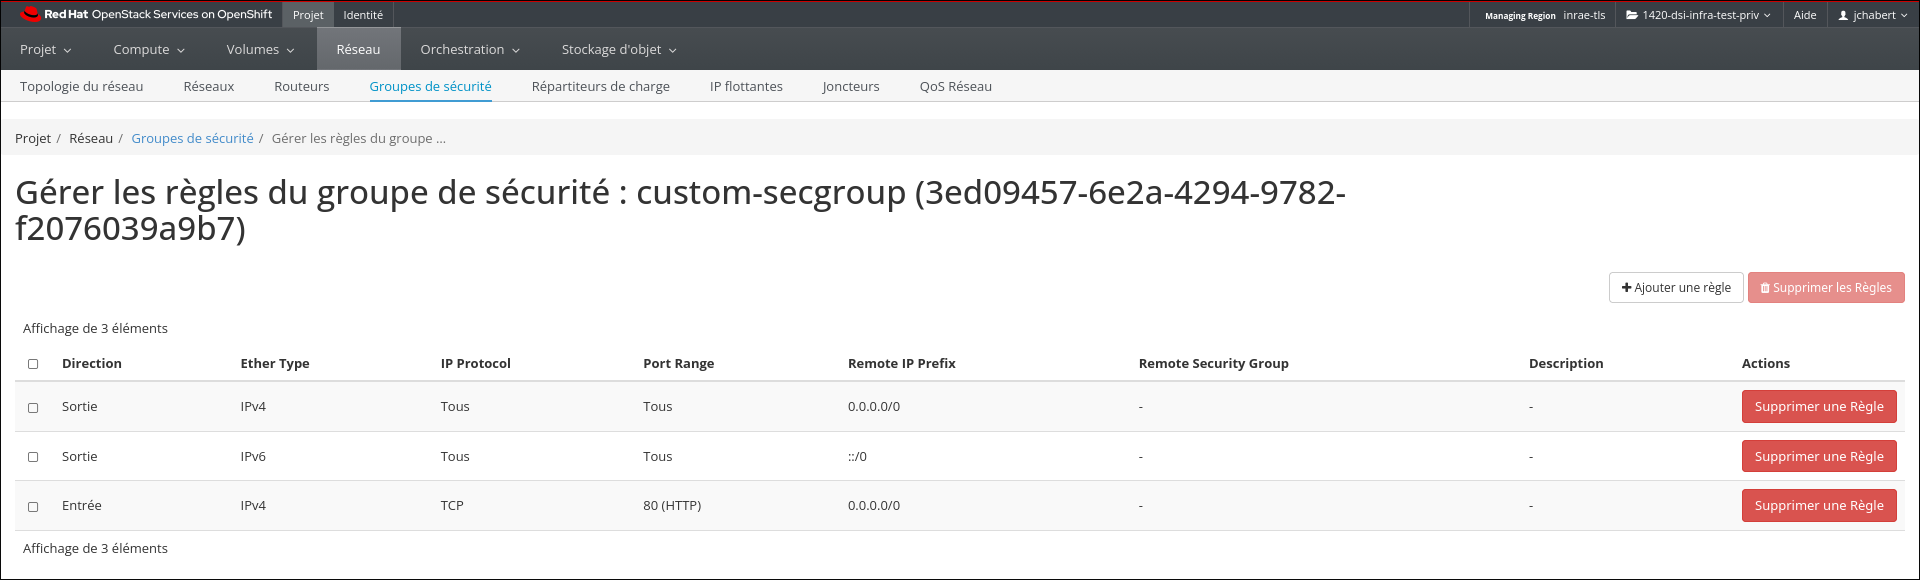
Une fois que l'ensemble des règles supprimées, vous pourrez quitter cette page